Комплаенс и хай-тек безопасность для финтех-компаний.
Поможем получить лицензию, выполнить требования ЕС и защитить ваши системы. Юристы и команда IT-безопасности в одной компании – для финтехов, криптокомпаний и платёжных учреждений в Центральной Европе.
Аудит и лицензии без стресса. Документы и переговоры с ЦБ Чехии (ČNB) – на нас.
Прежде чем выдать лицензию или прийти с проверкой, регулятор хочет убедиться, что ваши правила, договоры и системы в порядке. Мы заранее всё проверим вместе с вами, восполним недостающее и будем рядом на переговорах.
Проверим, где вы сейчасДоговоры, правила, IT – что соответствует, а что нет.
Подготовим документыЗаявка на лицензию, политики, реестры и договоры.
Проведём через переговоры с ČNBОтветим на вопросы регулятора и проследим за сроками.
Консультанты напишут вам политики, которые никто не внедрит в системах. IT-компании внедрят технику, которая не соответствует регулированию. А регулятору нужно и то и другое – плюс доказательства, что контроли реально работают.
Поэтому у нас документ, внедрение и доказательства создаёт одна команда.
ПОЛИТИКИВНЕДРЕНИЕ В ITДОКАЗАТЕЛЬСТВА
Консалтинговая фирмадокументы без внедрения
IT-подрядчиктехника без регулирования
Security Labодна команда, одна ответственность
Доказательства = записи о том, кто и когда заходил в системы, проверенные восстановления из резервных копий и протоколы инцидентов. Именно то, что регулятор запросит при проверке.
17. 1. 2025DORA действуетЦифровую устойчивость нужно доказать технически, а не только на бумаге.
31.03 ежегодноRegister of InformationОбязательная ежегодная подача регулятору данных обо всех ICT-поставщиках.
2026–2027MiCA в полную силуКриптоуслуги – только с авторизацией CASP и постоянным надзором.
24 / 72 чОтчёт об инцидентахБез мониторинга о серьёзном инциденте вовремя не сообщить.
Платёж одобрен1 249,00 Kč · 0,38 с
Транзакции сегодня48 312
Доступность99,98 %
/ 04 ФИНТЕХ ПОД КЛЮЧ
От кассы до криптобиржи.
Есть идея платёжного сервиса, приложения или биржи? Мы спроектируем и разработаем продукт, подключим его к банкам и карточным системам и получим лицензию. Вы получите готовый продукт, который приносит деньги, – и с первого дня соответствует регулированию.
Платёжный шлюзОплата картой на сайте и в приложении
Кассы и терминалыОт одного магазина до целой сети филиалов
Необанк и кошелёкСчета, карты и переводы в собственном приложении
Криптобиржа и обменникТорговля, хранение и лицензия CASP
Подключение к банкамОткрытый банкинг, карточные схемы и выплаты
Лицензия, защита, поддержкаČNB, PCI DSS, DORA и мониторинг 24/7
Запускаете платёжную платформу или финтех? Проведём вас от лицензии до безопасной работы.
Не знаете, что такое DORA и какая лицензия вам нужна? Это нормально. Начнём с того, чем вы хотите заниматься, – а мы скажем, что для этого требует закон и как это технически построить.
Платёжный шлюз и платёжное учреждение
Вы принимаете или отправляете деньги за своих клиентов.
ЮРИДИЧЕСКИ РЕШИМ
Лицензия или регистрация в ČNB
Правила против отмывания денег и проверка клиентов
Юридический и технический аудит в одном: разберём ICT-договоры, найдём пробелы по ст. 28–30, проверим вашу инфраструктуру и передадим готовый Register of Information.
Директор по безопасности и комплаенс-офицер в одной команде. Ежемесячный абонемент вместо двух дорогих наймов.
03
Пакет MiCA / CASP
Анализ криптоуслуг, документация по ст. 62, структура капитала и корпоративное управление. После авторизации берём на себя текущий комплаенс.
04
Register of Information as a Service
Живой набор данных вместо Excel. Автоматический экспорт в xBRL-CSV и ежегодная подача без стресса.
05
Проверка ICT-поставщиков & управление ИИ
Проверим поставщика ещё до подписания и настроим правила для ИИ по EU AI Act.
/ 09 IT & ТЕХНИЧЕСКАЯ РЕАЛИЗАЦИЯ
IT, которое выдержит проверку. Спроектируем, построим и следим круглосуточно.
Политика без технической реализации не пройдёт ни одной проверки. Наша IT-команда спроектирует, внедрит и 24/7 будет обслуживать инфраструктуру, на которой действительно держится ваш комплаенс.
INFRA
SECURITY
AI & AUTOMATION
COMPLIANCE
Слой комплаенсаполитики · реестры · отчётность
ИИ & автоматизацияAPI-интеграции · xBRL · боты
БезопасностьSOC · SIEM · IAM · шифрование
Инфраструктураоблако · on-prem · бэкапы · DR
Восстановление из бэкапа проверено
MFA 214 / 214 аккаунтов
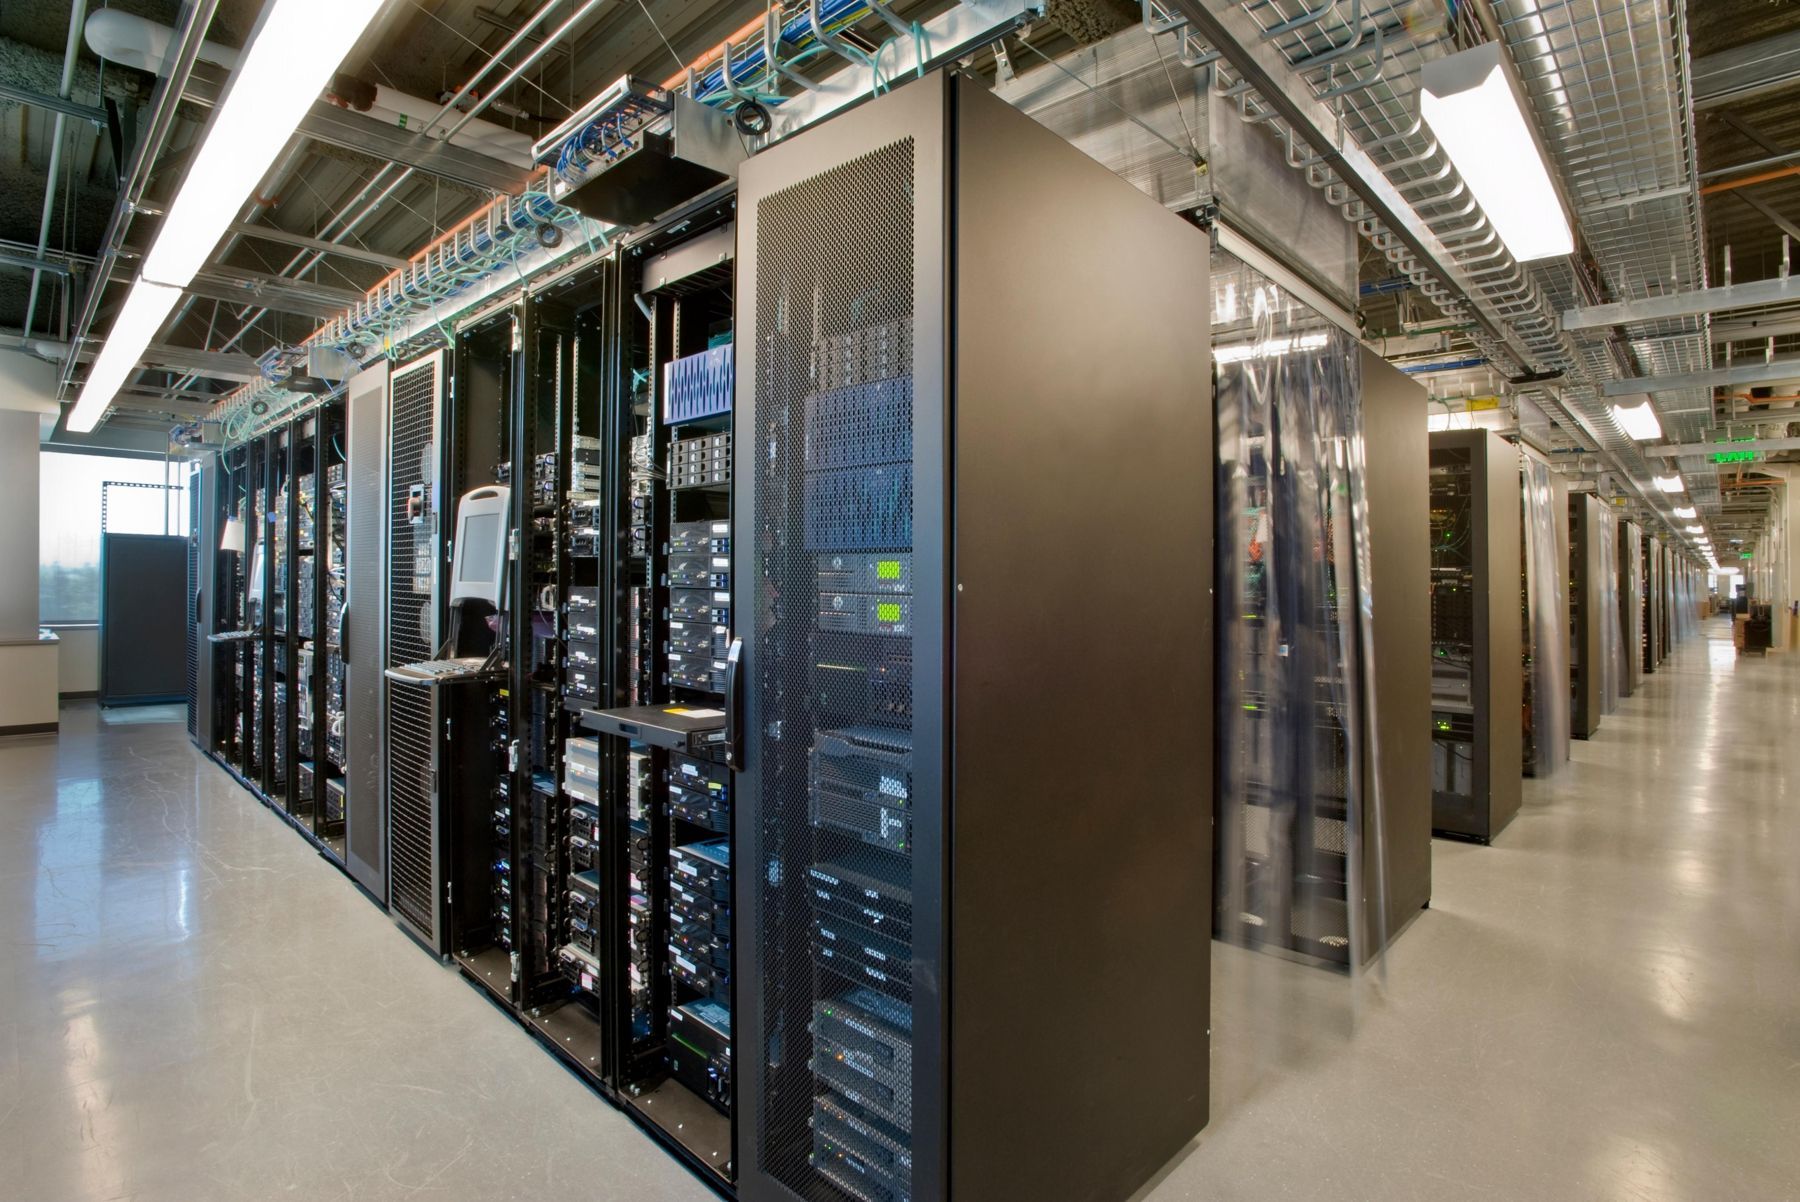
Удалённо и на месте у ваших серверов.
Облако & инфраструктура по нормам
Проектирование, миграция и эксплуатация облака и on-prem по DORA и ISO 27001. Данные в ЕС.
Мониторинг 24/7 (SOC)
Следим за вашими системами круглосуточно и вмешаемся раньше, чем атака нанесёт ущерб, – даже в выходные в три часа ночи.
Реагирование на инциденты
Плейбуки, криминалистический анализ и уведомление регулятора в законные сроки.
Пентесты
Контролируемая «атака» на заказ, которая найдёт слабые места раньше настоящих злоумышленников.
Доступы и пароли
Кто куда может: двухфакторный вход, управление учётными записями и журнал каждого доступа.
Бэкапы & аварийное восстановление
Регулярно проверяем, что данные можно восстановить, и знаем, через сколько вы вернётесь к работе.
Интеграции & автоматизация
Подключение к ключевым системам через API и автоматическая отчётность без ручного переноса данных.
Разработка на заказ
Модули KYC/AML, внутренние инструменты и ИИ-боты, созданные точно под ваши процессы.
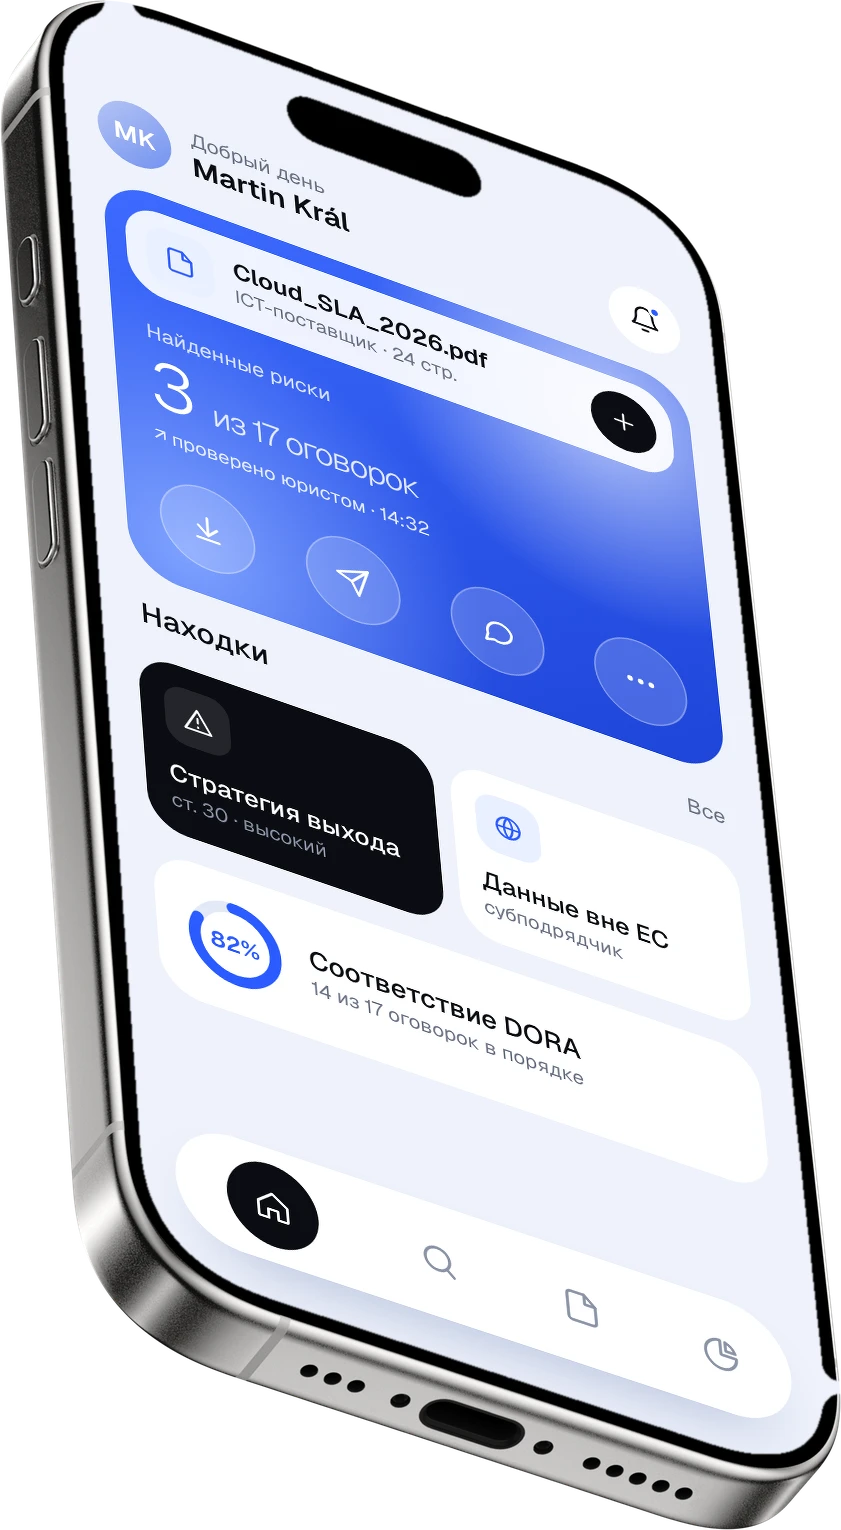
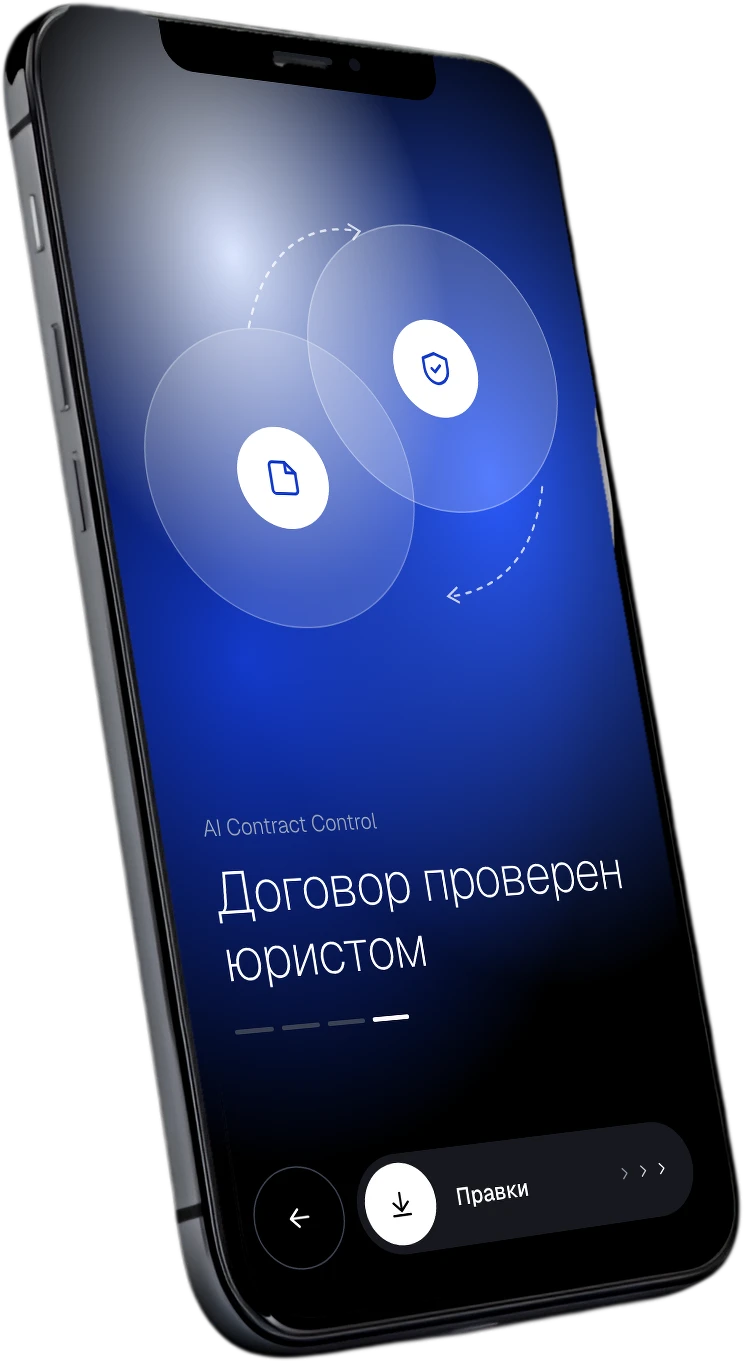
ИИ найдёт риски. Юрист их подтвердит. Вы подпишете.
Загрузите NDA, договор поставки, аренды или инвестиционный договор. Модель выделит риски и подготовит резюме, опытный юрист проверит результат – а уведомление придёт прямо в Evolio или Telegram.
Человек в контурекаждый результат проверяет человек
/ 11КИБЕРБЕЗОПАСНОСТЬ
Атака не ждёт, пока вы подготовитесь. Поэтому мы на страже 24/7.
Вам не нужно разбираться в технике. Достаточно знать, что за вашими системами следят днём и ночью – и если что-то случится, сразу вмешаются и пришлют вам понятный отчёт.
ОТ ЧЕГО ЗАЩИЩАЕМ
Зашифрованные данные и выкуп
Злоумышленник блокирует ваши данные и требует деньги. По-научному – ransomware.
Проверенные бэкапы – восстановите работу за часы, а не недели.
Мошеннические письма и счета
Бухгалтер получает «указание директора» срочно заплатить. По-научному – фишинг.
Фильтруем почту, обучаем людей и отправляем им учебные фальшивки.
Утечка данных клиентов
Конфиденциальные данные оказываются в интернете – а с ними и доверие клиентов и регулятора.
Шифрование и мгновенное оповещение о подозрительном поведении.
Сбой сервиса
Приложение или платежи не работают, и клиенты уходят к конкурентам.
Резервный режим и антикризисный план: кто что делает в первый час.
Украденный доступ
Украденный пароль или аккаунт бывшего сотрудника, который никто не удалил.
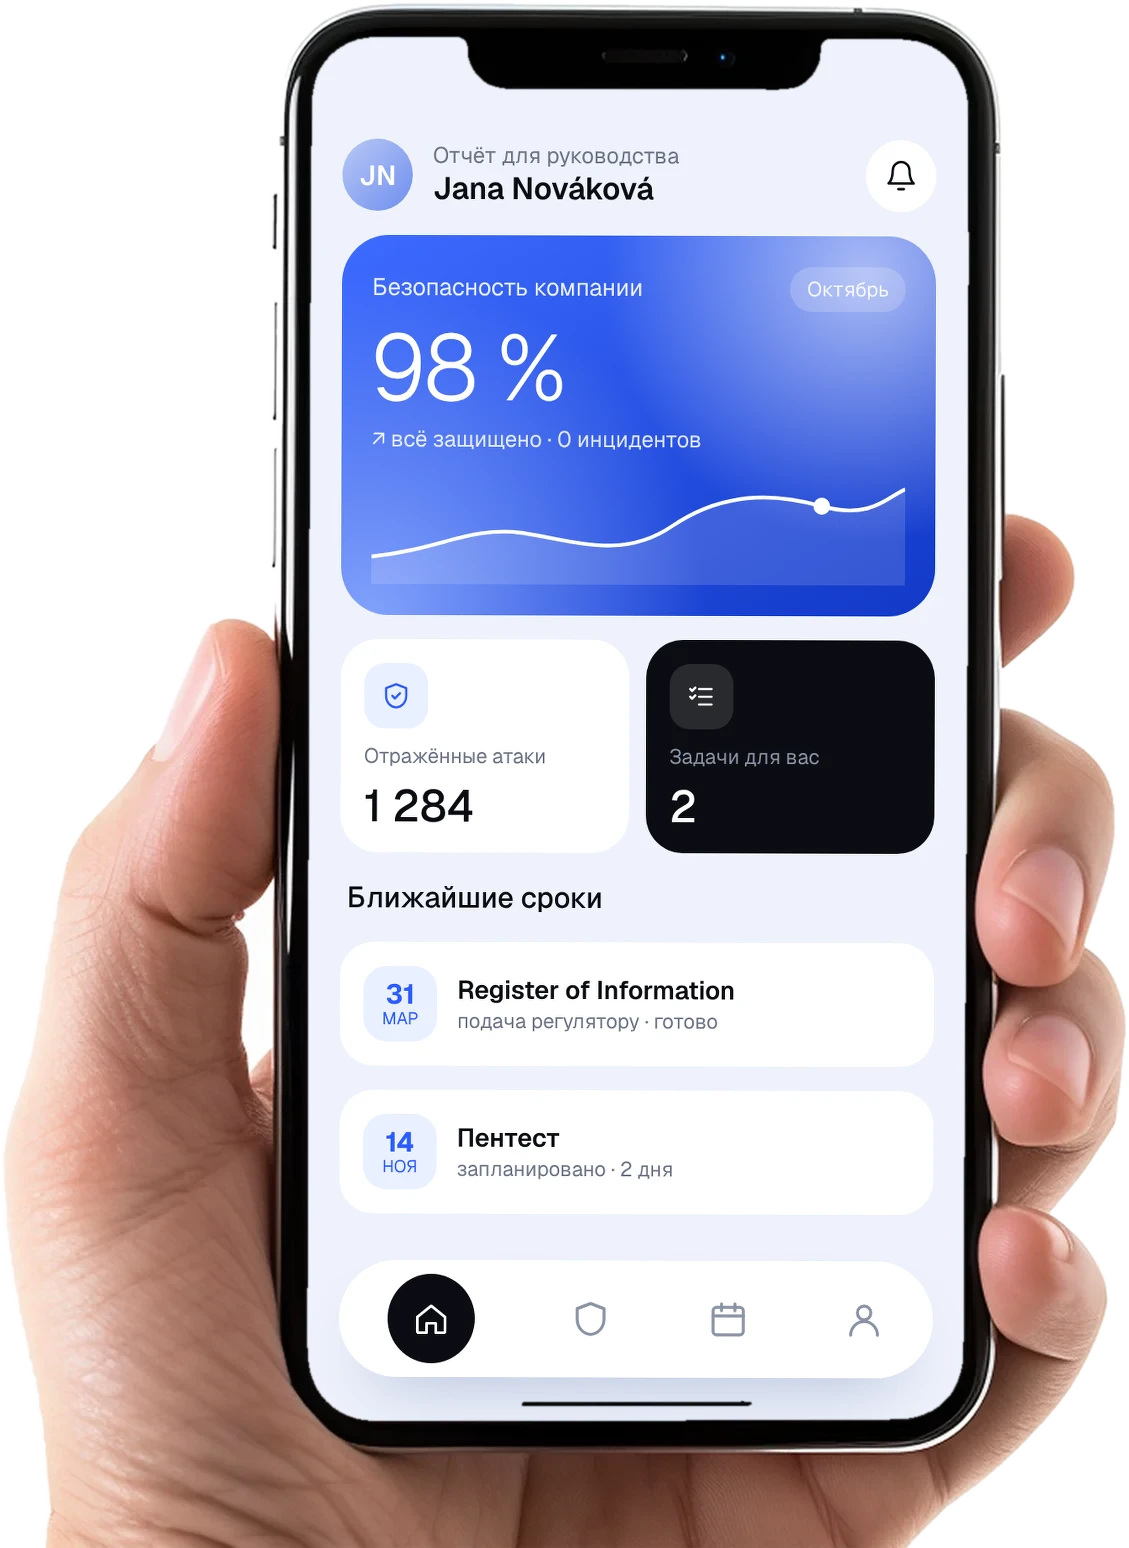
Двухфакторный вход и регулярная проверка, у кого куда есть доступ.Отчёт для руководства · октябрьPDF
Состояние защитыВсё в порядке
Отражённые атаки1 284Задачи для вас2
Пример ежемесячного отчёта – без технического жаргона.
ЕСЛИ ЧТО-ТО СЛУЧИЛОСЬ
до 15 минутОбнаружим подозрительную активностьАвтоматика и дежурный специалист видят, что происходит что-то необычное.
до 1 часаЛокализуем атакуОтключим заражённое устройство или аккаунт, чтобы ущерб не рос.
до 24 часовУведомим регулятораПодготовим обязательное уведомление по DORA или NIS2 – за вас.
до 5 днейОбъясним, что произошлоОтчёт для руководства и инвесторов: причина, последствия и что изменить.
Без жаргона. Что значат аббревиатуры.
Для руководства, инвесторов и всех, кто не хочет изучать IT, но хочет понимать, за что платит.
DORAЕвропейский закон, по которому IT финансовых компаний должно выдерживать сбои и атаки – а сами компании должны уметь это доказать.
MiCAПравила ЕС для криптовалют. Бизнесу с ними нужна лицензия (CASP) и постоянный надзор.
NIS2Закон о кибербезопасности для важных компаний и их IT-подрядчиков.
SOCОхрана 24/7. Команда и инструменты, которые круглосуточно следят за вашими системами.
ПентестКонтролируемая «атака» на заказ. Найдём слабые места раньше настоящих злоумышленников.
vCISOДиректор по безопасности на частичной занятости. Эксперт уровня руководства без затрат на полную ставку.
/ 12 КАК ЭТО РАБОТАЕТ
Как строится сотрудничество. От первой встречи до мониторинга 24/7.
Никаких бесконечных «анализов». У каждого этапа – понятный результат, срок и цена, известная заранее.
01
НЕДЕЛЯ 0 · БЕСПЛАТНО
Консультация
30 минут. Скажем, под какой режим вы подпадаете и что самое срочное.
Результат: список приоритетов по e-mail
02
НЕДЕЛИ 1–10
Аудит
Юридический и технический: договоры, процессы, инфраструктура, доступы и бэкапы.
Результат: gap-отчёт + Register of Information
03
НЕДЕЛИ 11–16
Внедрение
Доработаем договоры и правила и внедрим технику: двухфакторный вход, бэкапы, мониторинг.
Результат: закрытые пробелы + доказательства
04
ПОСТОЯННО
Поддержка и мониторинг
Мониторинг 24/7, уведомления об инцидентах в законные сроки, ежегодная подача реестра.
Результат: ежемесячный отчёт для руководства
СОЗДАНО
ДЛЯ РЕГУЛИРУЕМОГО
МИРАДанные и работа в ЕС
Не нашли свой вопрос?Напишите нам. Отвечаем в течение 24 часов, в будни обычно в тот же день.Задать вопрос
Касается ли нас DORA, NIS2 или MiCA?
Зависит от типа лицензии и услуг, которые вы оказываете, – и от того, поставляете ли вы ICT-услуги финансовым организациям. На бесплатной 30-минутной консультации скажем, под какой режим вы подпадаете, в каком статусе и что из этого следует.
Мы небольшая компания. Нас правда могут атаковать?
Да. Злоумышленники часто целятся именно в небольшие финансовые компании – у них есть деньги и обычно слабее защита. Большинство атак автоматизированы и не выбирают жертву по размеру.
Вы адвокатское бюро, консультанты или IT-компания?
Мы партнёр по комплаенсу и IT: регуляторную часть и техническую реализацию делаем сами и несём за них ответственность. Мы не адвокатское бюро – если вам нужна юридическая услуга в узком смысле, мы скажем об этом и подскажем, как действовать.
У нас есть политики и ISO 27001. Начинаем с нуля?
Нет. Опираемся на то, что работает, и закрываем только пробелы. ISO 27001 – хорошая база для DORA, но покрывает лишь часть требований: обычно не хватает реестра ICT-поставщиков, договорных оговорок и тестов устойчивости.
Достаточно ли регулятору документации?
Нет. При проверке он хочет увидеть, что защита реально работает: записи о том, кто и когда заходил в системы, проверенные восстановления из бэкапов и протоколы инцидентов. Поэтому мы поставляем и технику, а доказательства собираем постоянно, а не за неделю до проверки.
Нужны ли нам штатные CISO и комплаенс-офицер?
Не обязательно. Виртуальные роли закрывают обязанности за долю стоимости двух опытных специалистов в штате. Когда вырастете, поможем нанять внутреннюю команду и плавно передать дела.
Как быстро вы можете начать?
Консультацию обычно проводим в течение недели, аудит стартует через [X] недель после подписания и длится 8–16 недель в зависимости от объёма. Если поджимает срок подачи реестра, скажите сразу.
Где хранятся наши данные и видит ли ИИ наши договоры?
Данные остаются в ЕС, в инфраструктуре, изолированной от других клиентов. Мы не используем ваши договоры для обучения моделей, и каждый результат ИИ проверяет человек, прежде чем он попадёт к вам.
Вы новая компания. Почему вам доверять без отзывов?
За компанией стоят основатели с 14 годами практики и собственной IT-инфраструктурой. Подпишем NDA ещё до первой встречи, покажем анонимизированные результаты, а первым клиентам даём льготные условия в обмен на отзыв.
/ 14 НАЧНЁМ
Давайте узнаем, где вы сейчас. За 30 минут и бесплатно.
Скажем, какие правила к вам применимы, что самое срочное и сколько будет стоить решение. Без обязательств.